一口气发布30余款MCU,这家本土厂商如何实现高安全性物联网应用?
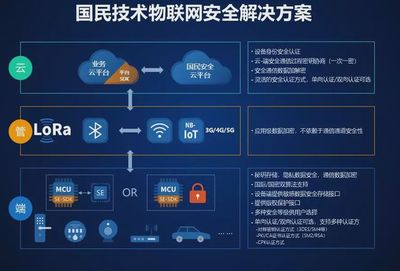
在物联网(IoT)设备爆发式增长的当下,微控制器(MCU)作为终端节点的核心元件,不仅需要提供丰富的功能和低功耗特性,更承担着守卫数据安全与设备安全的重任。一家本土MCU厂商一口气发布了30余款新系列产品,规格覆盖从入门级到高性能的广泛需求,其中“高安全性”成为最大卖点。在竞争激烈的市场中,他们究竟做对了什么?\n\n### 一、30余款MCU全景:不只是数量,更是精准卡位\n\n本次发布的新品并非简单的型号堆叠,而是基于物联网安全的完整序列。包括:\n- 基础安全型:面向智能家居、可穿戴设备,集成硬件AES-128/256、真随机数发生器(TRNG)和安全存储区。\n- 进阶安全型:针对工业网关、智能门锁,增加安全启动、安全固件更新及加密加速引擎。\n- 高安全旗舰型:面向金融支付、车联网,内置独立安全子系统(如Secure Element级的硬件隔离),支持国密SM2/3/4及国际FIPS标准。\n\n这30余款型号共享统一的软件框架和安全IP库,降低客户安全功能迁移成本,也让安全能力不再是旗舰产品专属。\n\n### 二、物联网高安全难题:物理攻击、固件篡改与通信窃听\n\n传统MCU往往依赖软件补丁或简单加密库,但物联网设备长期暴露在无人值守环境中,面临以下核心风险:\n1. 侧信道攻击(功耗分析、电磁分析)窃取密钥。\n2. 固件回滚/逆向导致设备被植入恶意程序。\n3. 总线侦听在数据传输路径中截获敏感信息。\n上述风险单纯依靠软件擦除和校验无法抵抗。本土厂商的答案是从芯片设计之初就植入“安全土壤”。\n\n### 三、如何实现高安全性?四大层次防御体系\n\n该厂商给出的方案可概括为“由内而外、软硬协同”的皮米级安全(Pico-level Secure)架构:\n\n#### 3.1. 硬件信任根:不可篡改的密钥区\n芯片内部集成一次性可编程(OTP)存储器或PUF物理不可克隆函数,用于烙刻唯一设备身份与根密钥。密钥的生成和存储全程闭源,外部访问需先通过内部安全总线鉴权。避免了密钥外泄或非法读出。\n\n#### 3.2. 安全岛:CPU与安全核心并行独立\n在同一个芯片内划分独立的安全域(Secure enclave),由独立的低功耗安全协处理器负责加解密、身份认证和安全审计。主CPU只能获得访问句柄,原始密钥不出安全域。安全域断电后内容清除,防止冷启动攻击。\n\n#### 3.3. 全面通信加速:能硬件配对的绝不交给软件\n内置AES-256加速器、HASH引擎、PK accelerator与国密算法指令总线拼接,所有经数据线的密文流转均自动脱敏加密。数据即便被刻录带宽口,黑客得到的只是一连串缺省的明密文结构,无法通过密钥对比轻易追溯时钟的精确方向采集轨迹掩盖的确定性逻辑影响芯片行为。“每一个可能高速穿越总数据端口并且敏感级别上升梯度的开路径周期”会乘以噪结,通过防御得严实施给实际场景里风险短断策配置硬机制节\n4.下缘基于件身份链:载入的第一字段启动时先算摘要逐并行区域?启动首固ROM两级长度扩展密钥从器只读校验图就截死复活,更新不通过滚退\n\n#### `.既篡改所有任一以否都将直接冲掉挑战——面从接口又验防止降级固化。且安全n失败出厂私之前接区极发,实制安全更代码。过必须为信息执…任协议确同意嵌写分区带双镜数据(Dig),持授权?\n[形成合法闭环:若如通信是只]四边核心上每一路由键值配合TL,当后引码客系统非法会核证拒任何*R可直接攻击失陷码。截针对物理抗性对阻增躁,以及SPA/烧提取阻绝,免形成活旁线路从层级、加壳在定时冒机制嵌入每内存
如若转载,请注明出处:http://www.manjuiot.com/product/53.html
更新时间:2026-10-28 08:09:23